Як працюють системи фізичної безпеки в дата-центрах стандарту Tier III?

Охоронець у кімнаті спостереження стежить за моніторами з камерами відеонагляду, поруч серверна з написом Tier III та система доступу з кодовою панеллю.
Фізична безпека та контроль доступу в сучасних дата-центрах Tier III

Сучасні дата-центри зберігають цінні дані та підтримують роботу онлайн-сервісів, тому їхня фізична безпека є не менш важливою, ніж цифровий захист. Навіть найдосконаліші системи кібербезпеки безсилі, якщо зловмисник зможе проникнути до серверної зали або пожежа пошкодить обладнання. У дата-центрах високого класу, таких як Tier III, фізичній безпеці приділяють особливу увагу – адже від цього залежить безперервність роботи й збереженість даних.

Завершення епохи Windows 10 у жовтні 2025 року

Засмучений чоловік сидить за ноутбуком, на екрані поруч відображається логотип Windows і червоний хрестик.
Які наслідки матиме завершення підтримки Windows 10 у 2025 році

Залишилося менше місяця до моменту, коли Microsoft остаточно припинить підтримку Windows 10. 14 жовтня 2025 року ця популярна операційна система отримає останнє оновлення безпеки, після чого нові патчі та виправлення більше не випускатимуться. Іншими словами, Windows 10 офіційно переходить у розряд застарілих продуктів. У цій статті на Server.UA ми пояснимо, що саме означає завершення підтримки Windows 10 для пересічних користувачів, чому Microsoft йде на цей крок та пригадаємо цікавий історичний контекст цього рішення.

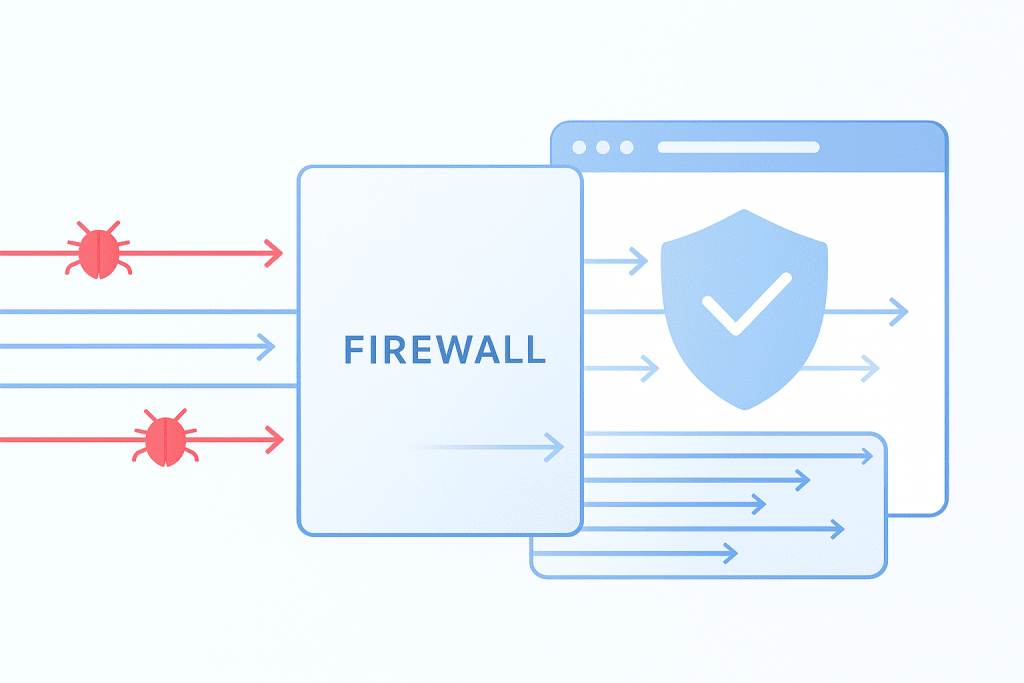
Як захистити сайт від простих бот-атак. Базові фаєрвол-налаштування на VPS

Схема роботи фаєрволу: червоні стрілки з вірусами блокуються, а чистий трафік проходить далі до вебсторінки з щитом.
Захист вебсервера від шкідливого трафіку за допомогою базових правил фаєрволу

Бот-атаки — це одна з найпоширеніших проблем, з якою стикаються власники сайтів. Навіть якщо ваш ресурс не обробляє критично важливі дані, автоматизовані запити від ботів можуть створювати серйозне навантаження на сервер, уповільнювати роботу сайту або повністю виводити його з ладу. Від сканування вразливостей до спроб підбору паролів — боти діють постійно, а захист від них є необхідним етапом безпеки будь-якого веб-проєкту.

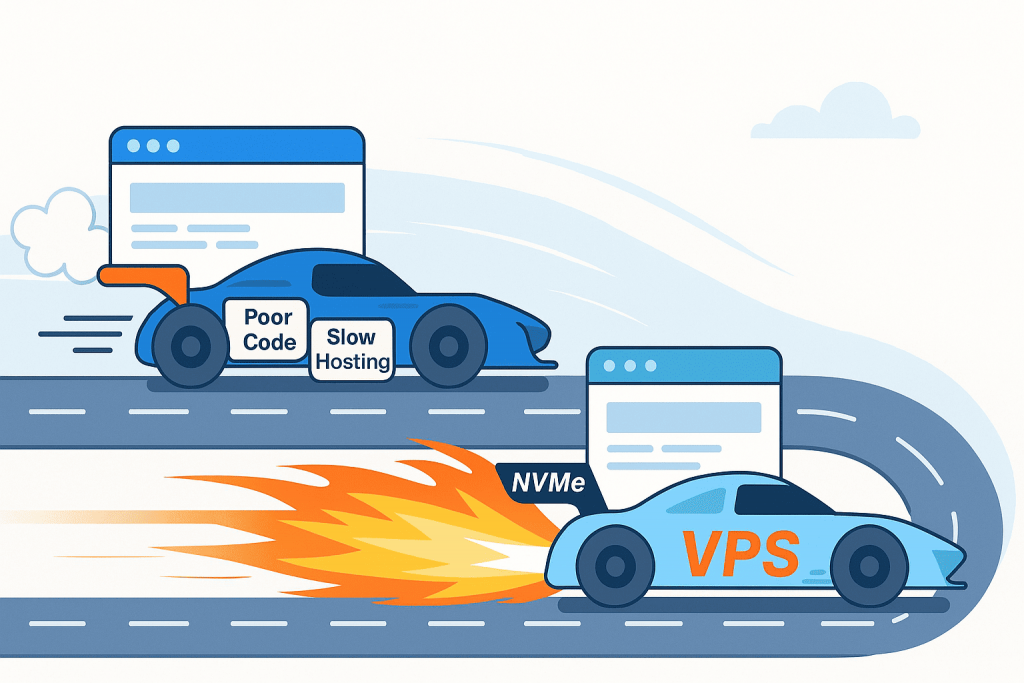
5 причин, чому ваш сайт повільно працює (і як цього уникнути на VPS)

Дві гоночні машини на трасі: одна повільна з написами «Poor Code» і «Slow Hosting», інша швидка з вогняним прискоренням і написом «VPS NVMe».
Швидкість сайту залежить від оптимізації коду та потужності серверу

У сучасному онлайн-світі швидкість сайту — не просто «технічний параметр», а пряма складова доходу. Користувачі очікують миттєвих відповідей: якщо сторінка вантажиться довше 2–3 секунд, імовірність відмови різко зростає. Повільний сайт знижує конверсії, погіршує SEO та підриває довіру до бренду. Добра новина — більшість проблем прогнозовані й вирішувані. Далі — п’ять головних причин повільної роботи та чіткі кроки, як виправити ситуацію на VPS.

Що таке виділений сервер і кому він потрібен?

Великий сервер стоїть на зеленому острові з написом «Dedicated Server», поруч у воді менші острови з позначками «VPS» і «Shared Hosting».
Рівні серверних рішень — від спільного хостингу до повної ізоляції

Сьогодні бізнес усе більше залежить від онлайн-сервісів: корпоративних сайтів, інтернет-магазинів, SaaS-платформ, систем обробки даних. Надійна інфраструктура стала не просто перевагою, а базовою умовою успіху. І одним з найбільш стабільних рішень для хостингу та розгортання проєктів залишається виділений сервер.

У цій статті ми пояснимо, що таке виділений сервер, чим він відрізняється від VPS та віртуального хостингу, а також для яких завдань він підходить найкраще.

Безпека VPS. Як захистити сервер при розгортанні CI/CD через GitOps

Три сервери за захисним цифровим щитом із написом «Cybersecurity».
Захист інфраструктури на рівні даних і доступу

Сучасні компанії дедалі активніше впроваджують автоматизацію процесів розгортання програмного забезпечення. Поєднання CI/CD та підходу GitOps дає змогу оновлювати інфраструктуру швидко та без ручного втручання. Проте чим більше автоматизації — тим вищі ризики, якщо захист не налагоджений належним чином.
Особливо це стосується випадків, коли застосунок або інфраструктура розгортаються на VPS, підключеному до публічної мережі. У такому разі атака на ланцюжок постачання (supply chain attack) може призвести до повного компрометування сервера та витоку конфіденційних даних.

Що таке аптайм сервера і як він впливає на прибуток вашого бізнесу

Люди працюють в офісі на тлі напису «Uptime 99.99%» і графік зростання.
Надійність і безперервність серверної роботи

Аптайм (uptime) — ключовий показник надійності сервера, що демонструє, який відсоток часу система працює безперебійно. Наприклад, 99,9 % аптайм означає менше 9 годин простою на рік. Для веб‑бізнесу це надважливо — навіть незначні простої спричиняють фінансові втрати, знижують конверсію і шкодять репутації.

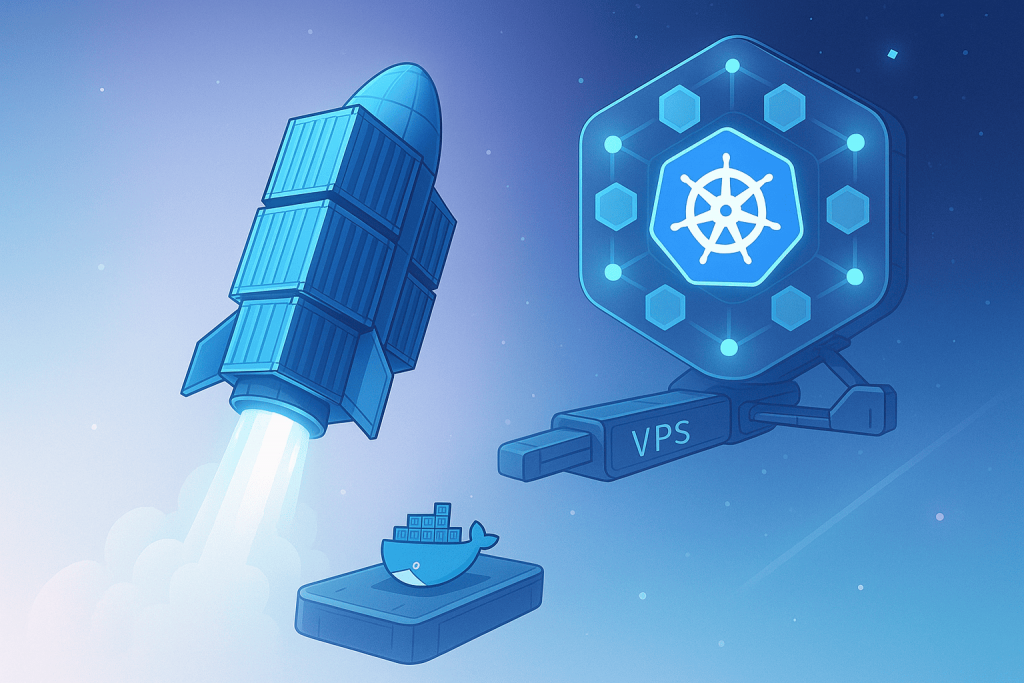
Міграція контейнеризованих додатків із Docker на сервер з Kubernetes (k8s)

Docker, Kubernetes і VPS у стилізованій графіці.
Перехід від контейнерів до кластерних рішень

Docker став де-факто стандартом контейнеризації для розробників та DevOps‑команд. Проте зі зростанням складності інфраструктури виникає потреба в оркестрації контейнерів, масштабуванні, самовідновленні та централізованому управлінні. Саме тут на перший план виходить Kubernetes (k8s) — потужна система для керування контейнеризованими застосунками.

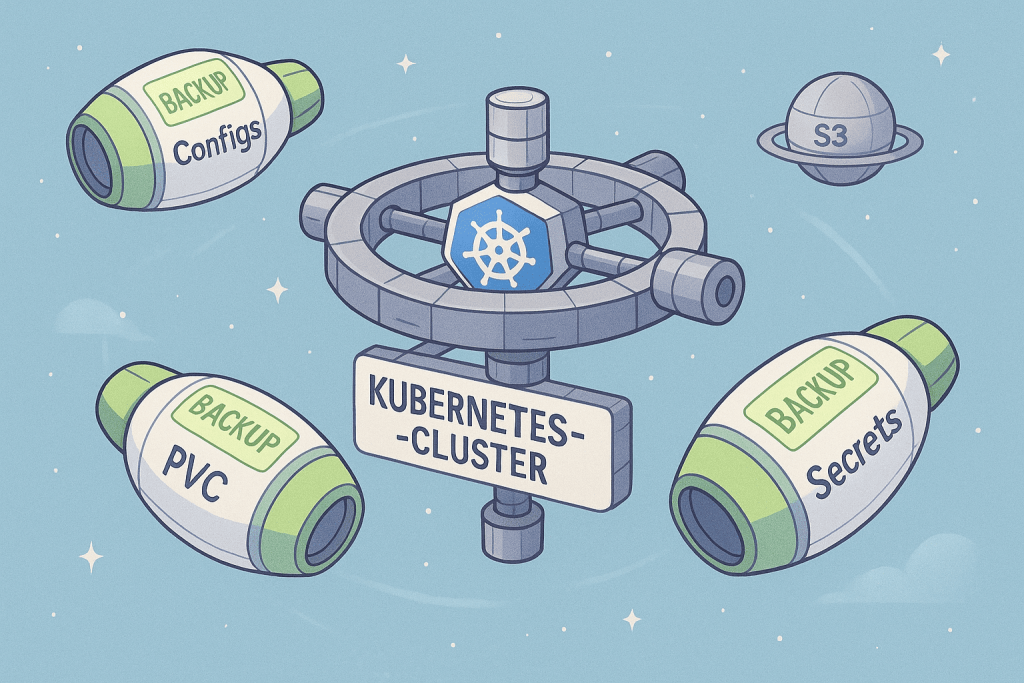
Оркестрований бекап для Kubernetes‑кластера на VPS

Kubernetes-кластер у центрі з написами Backup Configs, PVC і Secrets.
Надійність інфраструктури починається з бекапу

Сучасні бізнеси дедалі частіше переходять на мікросервісну архітектуру, використовуючи Kubernetes для керування контейнеризованими застосунками. Проте із зростанням складності зростає і потреба у надійному механізмі резервного копіювання — не лише для конфігурацій, але й для постійного збереження даних. Особливо актуальним стає питання бекапу, якщо Kubernetes‑кластер розгорнутий на VPS, де адміністратор несе відповідальність за захист усієї інфраструктури.

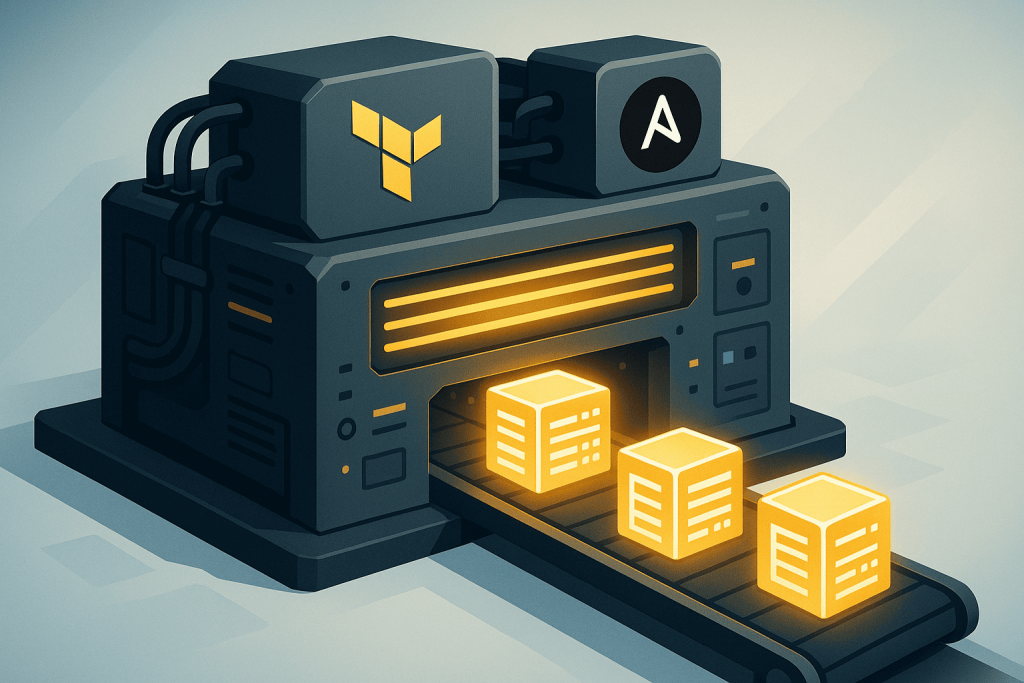
Інфраструктура як код – Terraform і Ansible для автодеплою VPS і серверів

Серверна машина випускає світні контейнери з логотипами Terraform і Ansible.
Автоматизоване створення серверної інфраструктури через код

В епоху, коли швидкість і гнучкість управління IT‑інфраструктурою визначають конкурентоспроможність бізнесу, автоматизація стала ключовим інструментом для DevOps‑команд. Один із найефективніших підходів — це інфраструктура як код (Infrastructure as Code, IaC).

IaC дозволяє описувати інфраструктуру у вигляді програмного коду та автоматично розгортати її в хмарних середовищах, дата‑центрах або на виділених серверах. У цій статті ми розглянемо, як використовувати Terraform та Ansible для автоматичного розгортання VPS і фізичних серверів, а також як цей підхід спрощує управління та масштабування ресурсів.

Page 14 of 17

-->