Звичний сценарій зламу завжди вимагає якогось вхідного квитка – слабкого пароля, викраденого токена чи залишків старої адмінпанелі. Але що робити, коли для отримання доступу вистачає звичайного, на перший погляд цілком легітимного запиту до сайту, який змушує PHP виконувати сторонній код?
Коли лягає сайт, треба перенести проєкт або підкрутити налаштування, перше, що просить розробник – це доступи. І тут легко наступити на класичні граблі: скинути головний пароль від усього під гаслом «на, розбирайся, тільки швидше». Але доступ до VPS чи виділеного сервера – це не просто вхід у панельку. Це пряма можливість переписати файли, знести бази даних, зламати пошту чи взагалі випадково загасити весь проєкт.
Коли серверні ресурси закінчуються швидше, ніж здається
Іноді проблема виглядає нелогічно. На сайті не видно різкого напливу відвідувачів, трафік у графіках не впирається в канал, кількість запитів не здається катастрофічною. Але сторінки відкриваються повільно, частина запитів відвалюється, вебсервер починає забирати більше пам’яті, а застосунок відповідає через раз. У таких випадках часто шукають важкий скрипт, помилку в базі даних або нестачу ресурсів на тарифі. І це справді треба перевіряти. Але є ще один сценарій, який легко пропустити: аномальне навантаження через HTTP/2. Зокрема атака, яку називають HTTP/2 Bomb.
Бекап – це лише частина захисту, якщо відновлення не перевірене
На багатьох VPS резервне копіювання доступне як стандартна функція або додаткова опція в панелі керування. Для власника сайту, інтернет-магазину, CRM чи внутрішнього сервісу це справді важлива перевага. Якщо щось піде не так, є можливість повернути дані з резервної копії, а не збирати все заново вручну.
Критичні фактори, які можуть призвести до простою інфраструктури
З боку ЦОД (центр обробки даних) виглядає як непорушна фортеця: автономне живлення, герметичні зали, багаторівневий моніторинг. Ми звикли, що хмари, банкінг та стрімінги просто працюють 24/7. Але за цією стабільністю стоїть складна інженерна екосистема, де збій одного вузла може запустити каскадну реакцію, яку не завжди встигає перехопити автоматика.
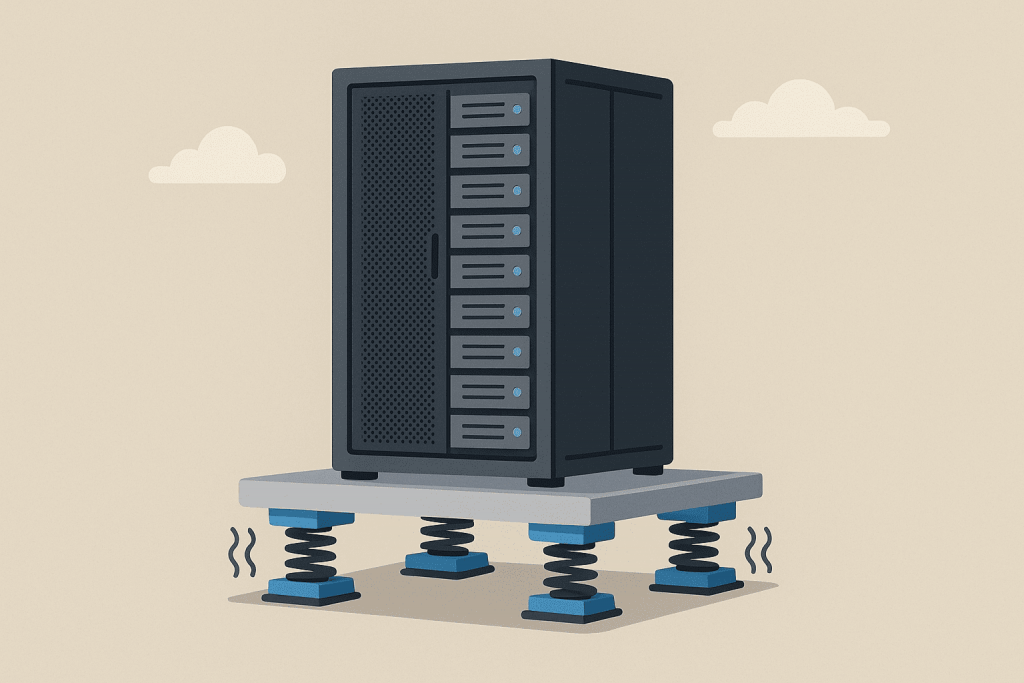
Сучасні дата-центри — це не просто приміщення з безліччю серверів. Це складні інженерні комплекси, де враховується буквально все: від температури повітря й вологості до найменших коливань підлоги. Одним із малопомітних, але критично важливих факторів для стабільної роботи серверів є вібрації. Вони можуть призводити до мікроскопічних збоїв у роботі жорстких дисків, до передчасного зношення компонентів, а у випадках із великими навантаженнями — навіть до відмови обладнання. Саме тому інженери приділяють величезну увагу тому, щоб ізолювати вібрації всередині дата-центру.
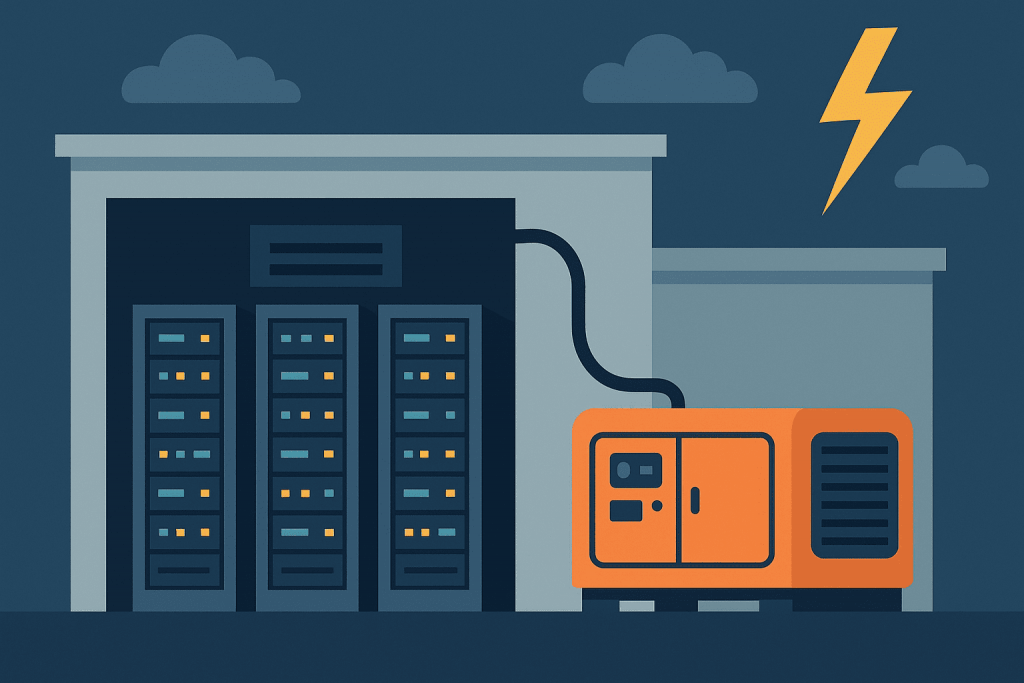
Резервне живлення забезпечує безперервну роботу дата-центру навіть під час блекауту
Коли ми відкриваємо сайт, оформлюємо замовлення в інтернет-магазині чи працюємо з корпоративною CRM, ми рідко замислюємося, що відбувається «за лаштунками». Але будь-яка зупинка серверів навіть на кілька хвилин може призвести до серйозних збитків — від втрати клієнтів до пошкодження баз даних. Саме тому кожен професійний дата-центр проєктується за принципом: працювати безперервно, незалежно від обставин.
В умовах енергетичної нестабільності, особливо під час відключень електроенергії, резервне живлення стає ключем до надійності. Завдяки багаторівневим системам — від акумуляторів до потужних дизельних генераторів — дата-центри здатні підтримувати роботу годинами, а іноді й добами без зовнішньої електрики.
Покрокове налаштування WAF та IDS для захисту VPS-інфраструктури від сучасних кіберзагроз
У 2025 році кіберзлочинці дедалі частіше використовують автоматизовані сканери, бот-мережі та вразливості нульового дня для атак на веб-сайти. Найбільш вразливими стають ресурси, розміщені на VPS, оскільки відповідальність за безпеку в більшості випадків повністю лягає на власника. Один з найбільш ефективних способів убезпечити інфраструктуру — розгортання WAF (Web Application Firewall) і IDS (Intrusion Detection System). У цій статті ми детально розберемо, як впровадити ці рішення на віртуальному сервері крок за кроком.